
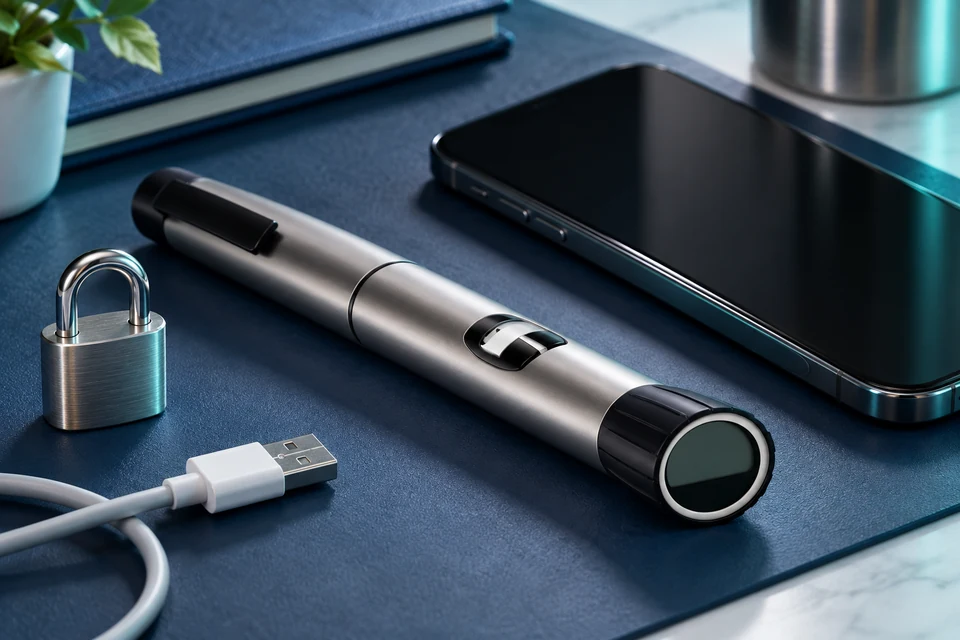
Dessinez le système avant de vérifier la sécurité
Un stylo d’injection IoT est bien plus qu’un simple composant sans fil à l’intérieur d’un boîtier. Sa surface d’attaque peut inclure un firmware, une application mobile, des interfaces cloud, des outils de support et des bibliothèques tierces. Commencez une revue par un diagramme des flux de données et des limites de confiance. Identifiez quelles informations quittent l’appareil, qui peut y accéder et quelles fonctions dépendent d’une connexion réseau. Ensuite, demandez l’approche du fournisseur en matière d’authentification, d’intégrité des mises à jour, de contrôle d’accès et de gestion des vulnérabilités. Les ressources de cybersécurité de la FDA fournissent un contexte réglementaire pertinent, mais une référence générale ne prouve pas qu’une plateforme proposée répond à toutes les exigences. Les acheteurs doivent obtenir des preuves spécifiques au projet et répartir les responsabilités entre les prestataires de matériel, de logiciels et de services. Les décisions de sécurité prises lors d’un prototype doivent être réexaminées avant la sortie d’un dispositif médical commercial connecté.
Inclure les obligations de pension alimentaire dans l’accord commercial
Un stylet connecté peut rester utilisé après le changement du développeur logiciel ou du fournisseur cloud d’origine. L’accord doit donc aborder la durée du support, la livraison des mises à jour, la notification de vulnérabilité et les conséquences de l’arrêt du service. Demandez comment l’appareil se comporte si l’application ne peut pas se connecter ou si une mise à jour échoue. Identifiez quels enregistrements restent disponibles et ce que les utilisateurs reçoivent informés. Incluez des composants tiers dans la discussion sur la maintenance plutôt que de supposer qu’ils ne relèvent pas de la responsabilité du fournisseur. Pour une demande, demandez un contact de sécurité ainsi qu’une description de la manière dont les problèmes sont évalués et résolus. Ne publiez pas de configurations internes détaillées ou de secrets comme preuve de transparence. Une page publique utile indique le périmètre de support et oriente les questions techniques légitimes vers un processus d’examen approprié, tandis que les détails sensibles de la mise en œuvre restent contrôlés.
Paramètres & liste de contrôle de la révision
- Système et diagramme de données-flux
- Approche d’authentification et de mise à jour
- Processus de dépendance et de vulnérabilité
- Durée de support et comportement de fin de service
Appliquez ce guide à votre projet
Utilisez ces briefs de configuration pour consigner les exigences évoquées ci-dessus, puis préparez le document et les demandes de devis pour votre projet.
Comparaison de plateformes et fiches ↗ d’exercices téléchargeables pour acheteurs
Exemples de références et liste ↗ de vérification des preuves fournisseurs
Questions fréquentes
Le chiffrement seul suffit-il ?
Non. Examinez l’authentification, l’accès, les mises à jour, les dépendances, la gestion des incidents et le support dans l’ensemble du système.
Sources et lectures complémentaires
- FDA : cybersécurité des dispositifs médicaux Page de référence cochée 2026-09-15.
Les références externes décrivent les produits ou les directives de leurs éditeurs. Les tables d’approvisionnement sont des aides à la décision éditoriales ; elles n’établissent pas la conformité d’une configuration Hytanbio-Tech.